
Chrome、Edge 升级反诈骗防护,新增 ClickFix 剪贴板检测


 Win下载
 Mac下载
传统浏览器安全防护大多聚焦恶意下载、已知钓鱼域名、病毒文件拦截。但近年流行一类新型社会工程诈骗 ClickFix,它不依靠恶意文件下载,而是诱导用户手动复制、粘贴命令到终端、运行窗口执行,很容易绕过传统安全系统。
为此,Google Chrome 以及同源的 Microsoft Edge 正在升级安全浏览能力,新增行为检测机制,在用户执行危险操作之前进行拦截预警,不过这项功能也引发了安全防护与用户隐私边界的讨论。
什么是 ClickFix 攻击?
ClickFix 是当下非常活跃的一种诈骗手法。诈骗页面会伪装成浏览器报错、系统故障、验证码验证、杀毒修复提示,诱导用户复制一段看起来是修复用的命令,再引导按下 Win+R、打开 PowerShell 或者终端粘贴执行。
因为恶意载荷的执行发生在浏览器外部的系统命令行,传统基于下载文件、网页域名黑名单的安全浏览规则很难拦截,一旦用户照做,命令就会下载木马、窃取凭证、植入后门。这类攻击已经成为黑客获取设备初始访问权限的常用手段。
本次升级最受争议也最实用的功能,就是剪贴板检测防护,该功能仅在「增强保护」模式下生效,默认标准保护不启用。 当浏览器判断剪贴板内的内容疑似 ClickFix 类恶意脚本时,会先对剪贴板文本做预处理,剥离其中可识别个人身份信息,再上传到 Google 服务器做行为分析;云端判定为危险命令后,浏览器弹出醒目警告,阻止用户继续操作。
Google 强调,这套机制不是持续无差别监控你的每一次复制,只有在触发可疑特征时才会上传片段,并且优化了识别精度,尽量减少对开发者、运维人员复制正常 Shell、PowerShell 命令时的误报干扰。 但隐私层面的代价同样清晰:只要开启增强保护,符合特征的剪贴板内容,就有可能离开本机、发送到谷歌云端进行分析,这也是很多技术用户讨论的焦点 —— 浏览器到底应该在多大程度上读取、上传剪贴板内容。
剪贴板检测只是本轮防护升级的一环。谷歌把 Gemini 模型接入安全浏览体系,用来识别静态黑名单很难覆盖的新型诈骗站点,重点针对:虚假技术支持页面、假冒杀毒软件、伪造浏览器更新弹窗。
这类诈骗页面擅长使用恐吓话术、大量弹窗、伪造报错 UI,套路复杂多变,传统关键词、域名库的识别方案很容易被绕过。Gemini 可以理解整页文本、页面话术、引导逻辑,综合判断页面是否属于诈骗。
谷歌给出承诺:被送去分析的页面内容仅做临时判断,不会记录、长期保存,也不会用来训练 Gemini 模型。同时 Chrome 调整了警告分级,区分「可疑网站」和「确认危险网站」,不再一刀切全部标红警告,让用户更好地分辨风险等级,减少不必要的恐慌与误拦截。
如何开启这套新防护
功能依附于 Chrome 安全浏览的增强保护,开启路径: Chrome 设置 → 隐私和安全 → 安全 → 选择「增强型保护」 Edge 浏览器同源内核,对应的增强安全浏览开关逻辑基本一致。
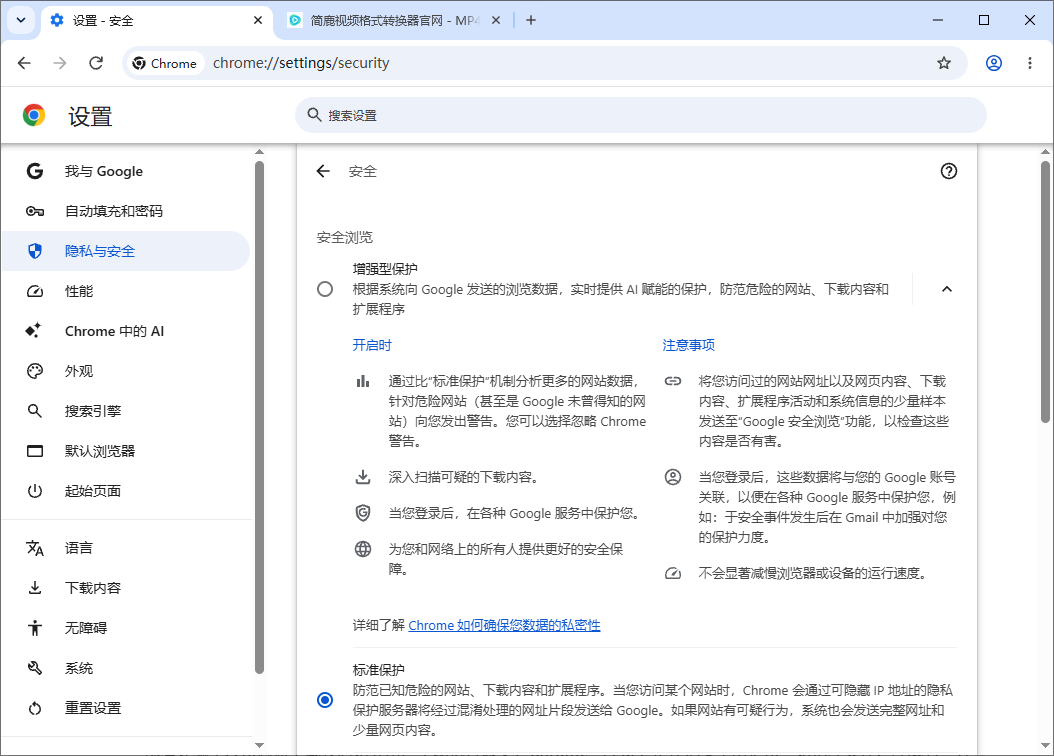
重要提醒:增强保护本身会向谷歌发送更多浏览数据,包括访问的 URL、部分页面片段、下载信息,安全能力更强,但数据上传范围相比默认标准保护更大;如果非常看重隐私,需要权衡取舍。

 有用